Tecnologia • Navegadores e privacidade
Uma extensão do navegador pode roubar seus dados? O que verificar antes de instalar
Uma extensão promete aplicar cupons automaticamente. Para funcionar, pede permissão para “ler e alterar seus dados em todos os sites”. A frase parece desproporcional a um botão de desconto — e, ao mesmo tempo, talvez seja necessária para reconhecer lojas e inserir o cupom na página.
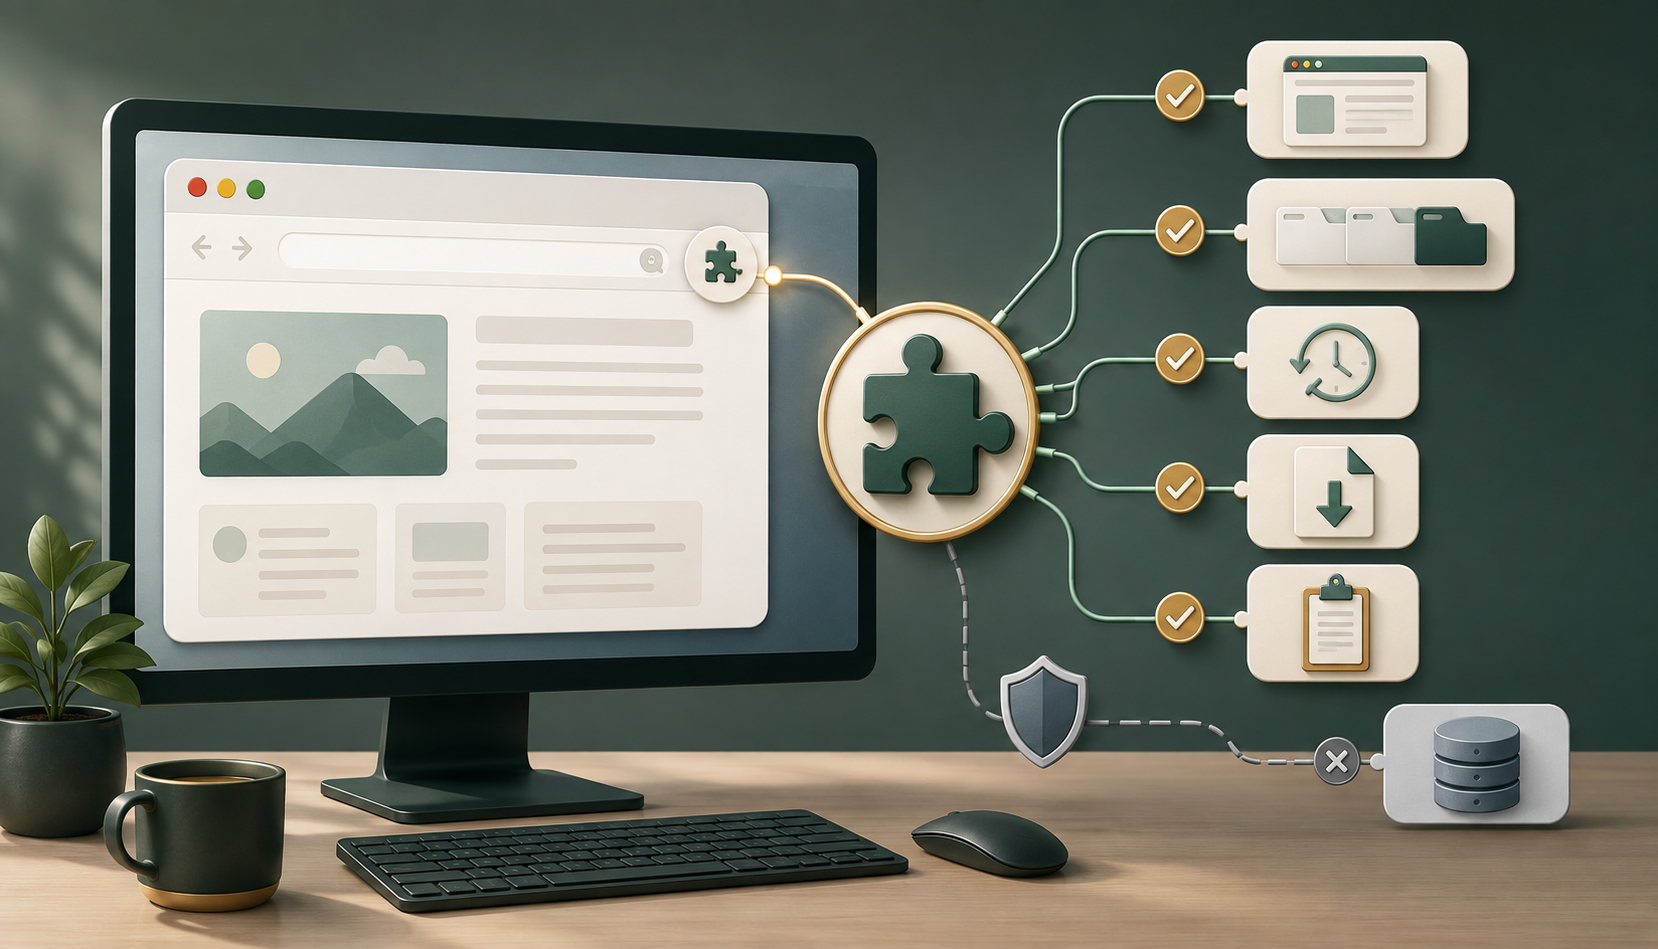
Essa ambiguidade é o centro do problema. Extensões não são apenas atalhos na barra do navegador. Algumas recebem autoridade para observar páginas, modificar conteúdo, organizar abas, administrar downloads ou interagir com o que você copia. Essa capacidade pode sustentar uma função legítima ou ampliar muito o dano se o código, a conta do desenvolvedor ou uma atualização forem comprometidos.
O caminho sensato não é considerar toda extensão perigosa. É comparar a função prometida, a permissão solicitada e o momento em que o acesso será usado.
10 min de leitura • 14 min de áudio
A extensão trabalha dentro do lugar onde você faz quase tudo
O navegador reúne e-mail, banco, compras, documentos, pesquisas e sistemas profissionais. Uma extensão instalada nele pode receber APIs próprias e autorização para atuar em determinados sites.
Um corretor gramatical precisa ler o texto digitado nos campos em que corrige. Um bloqueador de conteúdo precisa observar ou modificar requisições e elementos de páginas. Um gerenciador de abas precisa conhecer abas abertas. A capacidade não prova abuso; explica por que a avaliação deve ir além da descrição da loja.
Há também extensões de alcance pequeno: alterar a aparência da página de nova guia, adicionar um botão num site específico ou salvar um trecho quando você clica no ícone. Quanto menor e mais bem delimitada a tarefa, mais difícil justificar acesso permanente a todos os sites.
Permissão é autoridade, não prova de comportamento
Quando o navegador diz que uma extensão pode ler e alterar dados, está descrevendo o que ela poderia fazer dentro daquele escopo. Não afirma que o desenvolvedor está roubando informações. Também não garante que todo uso será visível.
No Chrome, permissões declaradas podem incluir funções como downloads, histórico, armazenamento e abas. As chamadas permissões de host definem em quais endereços a extensão pode interagir. Acesso a https://loja-exemplo.com/* é mais limitado que acesso a todos os endereços HTTP e HTTPS.
O Firefox também apresenta avisos conforme as capacidades solicitadas. A recomendação da Mozilla é considerar se a permissão combina com a finalidade e pesquisar o desenvolvedor antes de instalar.
Pense em três dimensões:
| Pergunta | O que ela revela |
|---|---|
| O que a extensão faz? | A função que precisa ser entregue. |
| Onde ela pode agir? | Um site, alguns domínios ou toda a navegação. |
| Quando o acesso acontece? | Sempre, apenas ao clicar ou quando uma função é ativada. |
Uma extensão pode ter permissão ampla por limitação técnica ou para funcionar em qualquer página. Ainda assim, quem oferece a ferramenta deve conseguir explicar a necessidade.
“Ler e alterar páginas” alcança mais do que o texto visível
Se a extensão pode executar código numa página, ela talvez consiga observar conteúdo exibido, elementos de formulários e alterações feitas no site. Dependendo das permissões e da arquitetura, pode mudar botões, inserir blocos, remover elementos ou encaminhar informações.
É por isso que a mesma capacidade serve para utilidades muito diferentes:
- um tradutor lê a página para produzir outro idioma;
- um modo escuro modifica estilos;
- um gerenciador de senhas reconhece campos de login;
- uma extensão maliciosa poderia tentar capturar dados ou adulterar um destino.
O nome da permissão não distingue intenção. A coerência entre acesso e produto é que orienta a decisão.
Páginas internas do navegador e algumas áreas protegidas podem ter restrições adicionais. Navegação anônima também costuma exigir autorização separada. Portanto, “todos os sites” não significa poder ilimitado sobre o computador, mas representa uma superfície relevante.
Histórico, área de transferência e downloads merecem perguntas próprias
Histórico de navegação pode revelar saúde, trabalho, finanças, religião e rotina mesmo sem mostrar o conteúdo completo das páginas. Uma extensão para organizar histórico tem motivo direto para pedir esse acesso; uma calculadora de porcentagem dificilmente tem.
A área de transferência pode conter texto que você copiou segundos antes: endereço, chave Pix, trecho de contrato ou senha. Nem toda extensão consegue lê-la automaticamente; permissões e regras variam por navegador. Se a função promete colar conteúdo, a solicitação pode ser coerente. Se não existe relação, pare e investigue.
Permissões de download podem servir para salvar arquivos, renomeá-los ou acompanhar transferências. O risco cresce se a ferramenta pode iniciar downloads sem contexto claro ou manipular o histórico deles.
Uma extensão com acesso à página pode observar conteúdo e campos disponíveis naquele contexto. Cookies, tokens e outros dados de sessão podem exigir permissões adicionais ou depender de como o site foi construído. Estar autenticado aumenta a sensibilidade do conteúdo ao alcance da extensão, mas não significa que ela tenha acesso automático a toda a sessão. Por isso, desative extensões desnecessárias antes de acessar sistemas especialmente sensíveis quando não houver controle por site.
A loja oficial reduz risco, mas não encerra a avaliação
Lojas aplicam políticas, revisão e mecanismos de remoção. Isso é melhor que instalar um arquivo enviado por mensagem ou oferecido por uma página desconhecida. Não significa que todos os itens permanecerão seguros para sempre.
Uma extensão recebe atualizações. O desenvolvedor pode adicionar recurso, corrigir falha ou mudar práticas de dados. No Chrome, novas permissões que geram aviso podem desativar temporariamente a extensão até o usuário aceitar. Leia esse aviso como uma nova decisão, não como obstáculo a ser dispensado.
Itens também podem mudar de responsável. A documentação da Chrome Web Store prevê transferência entre contas de desenvolvedor. A venda não torna o produto malicioso, mas altera uma parte da confiança original. Mudança brusca de nome, política, avaliações ou comportamento merece revisão.
Ao mesmo tempo, bloquear atualizações não é uma solução geral: você pode deixar de receber correções de segurança. A resposta é manter apenas o necessário, acompanhar mudanças importantes e remover o que perdeu coerência.
Antes de instalar, tente explicar a permissão em uma frase
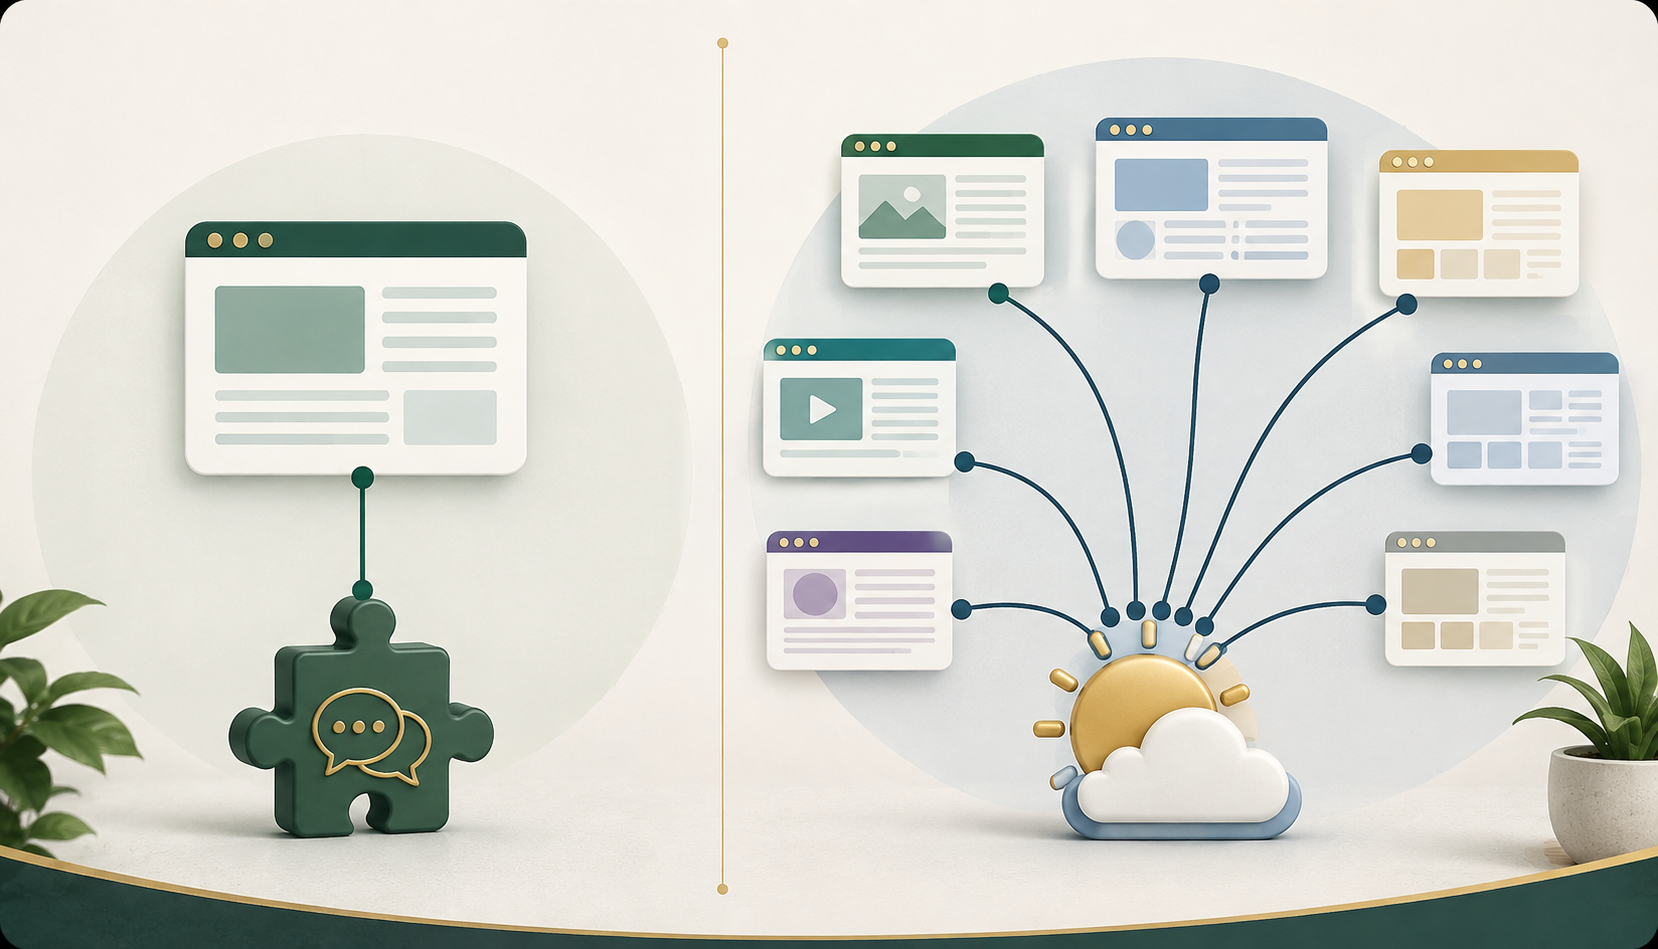
Use a seguinte forma: “Para realizar esta função, a extensão precisa acessar estes dados, em estes sites, quando eu fizer esta ação.”
Veja dois resultados diferentes:
A primeira relação é compreensível, ainda que o acesso continue sensível. A segunda deixa uma lacuna.
Depois verifique:
- Origem: prefira a loja oficial do navegador e evite instalar arquivos recebidos por mensagem ou oferecidos por fontes desconhecidas.
- Desenvolvedor: confira identidade, site, política de privacidade e outros produtos.
- Finalidade: a descrição mostra exatamente como o acesso é usado?
- Escopo: pode funcionar apenas ao clicar ou em sites escolhidos?
- Histórico: há atualização recente, manutenção e respostas coerentes?
- Alternativa: o navegador já faz isso ou existe opção com menos autoridade?
Quantidade de usuários e nota ajudam, mas não resolvem sozinhas. Avaliações podem ser antigas, superficiais ou se referir a uma versão anterior.
Limitar o acesso por site muda bastante o risco
Navegadores compatíveis podem permitir que a extensão funcione somente quando você clica, em sites específicos ou em todos os sites. Os nomes variam conforme versão.
Para uma ferramenta usada apenas em duas plataformas de trabalho, conceder acesso somente a esses domínios reduz exposição. Para um tradutor acionado esporadicamente, “ao clicar” pode ser suficiente. Se a função quebra, você decide conscientemente se amplia o escopo.
Essa configuração não corrige uma extensão desonesta nem controla permissões como histórico e downloads. Ela limita uma parte importante: em quais páginas o código pode atuar.
Revise as instaladas como quem revisa chaves antigas
Abra a área de extensões do navegador. No Chrome, o caminho costuma estar no menu de extensões ou em chrome://extensions; no Firefox, em Complementos e temas. Os nomes podem mudar.
Para cada item, responda:
- Eu ainda uso isso?
- Reconheço o desenvolvedor?
- As permissões continuam coerentes?
- O acesso está limitado aos sites necessários?
- A extensão foi atualizada e continua mantida?
- Algum comportamento começou depois de uma atualização?
Desative primeiro quando quer testar impacto. Navegue por um período e veja se o problema desaparece. Remova quando a função não é necessária, a origem não é confiável, a permissão não se justifica ou o comportamento ficou estranho.
Sinais que merecem ação incluem redirecionamentos novos, busca alterada, anúncios inseridos, página inicial trocada, solicitações inesperadas, uso alto de recursos e permissões ampliadas sem explicação. Nenhum sinal isolado prova roubo de dados, mas a combinação pode justificar remoção e revisão de contas acessadas naquele navegador.
Se você suspeita que uma extensão capturou dados
Remova ou desative a extensão e feche o navegador. Atualize o navegador e execute a verificação de segurança oferecida pelo sistema. Depois avalie o que estava ao alcance dela, não todas as contas indiscriminadamente.
Se você digitou senha num site enquanto uma extensão suspeita tinha acesso à página, troque essa senha em dispositivo confiável e encerre sessões. Se houve alteração de endereço de pagamento, confirme transações. Se arquivos foram baixados, não os abra antes de verificar origem.
Em equipamento de empresa, preserve informações e procure a equipe responsável antes de apagar evidências. Uma investigação técnica pode precisar do nome, versão, permissões e horário da atualização.
A decisão depende da autoridade que a função realmente precisa
Anote também a data da decisão. Extensões mudam de versão, dono e modelo de negócio; uma análise correta hoje não é autorização permanente. Uma revisão breve a cada poucos meses, e sempre após um aviso de novas permissões, mantém o acesso ligado a uma necessidade atual.
Uma boa extensão pode economizar tempo e melhorar acessibilidade, privacidade ou produtividade. O risco aparece quando uma conveniência pequena recebe acesso permanente a uma parte grande da vida digital.
Antes de instalar, não tente descobrir se o desenvolvedor “parece bom” apenas pela aparência da loja. Compare função, escopo, momento de acesso e alternativas. Depois da instalação, limite por site e revise periodicamente.
Extensão segura não é aquela que pede zero permissões. É aquela cuja autoridade é compreensível, proporcional, controlável e ainda necessária.
Fontes consultadas
- Chrome for Developers — declaração de permissões e permissões de host
- Chrome for Developers — avisos quando permissões são ampliadas
- Chrome for Developers — lista de permissões de extensões
- Chrome Web Store — registro de desenvolvedor e transferência de itens entre contas
- Mozilla — como avaliar a segurança de uma extensão
- Mozilla — revisar extensões instaladas e suas permissões
- Mozilla — riscos de extensões distribuídas fora da loja