Tecnologia • Aplicativos e privacidade
Como saber se um aplicativo coleta dados demais
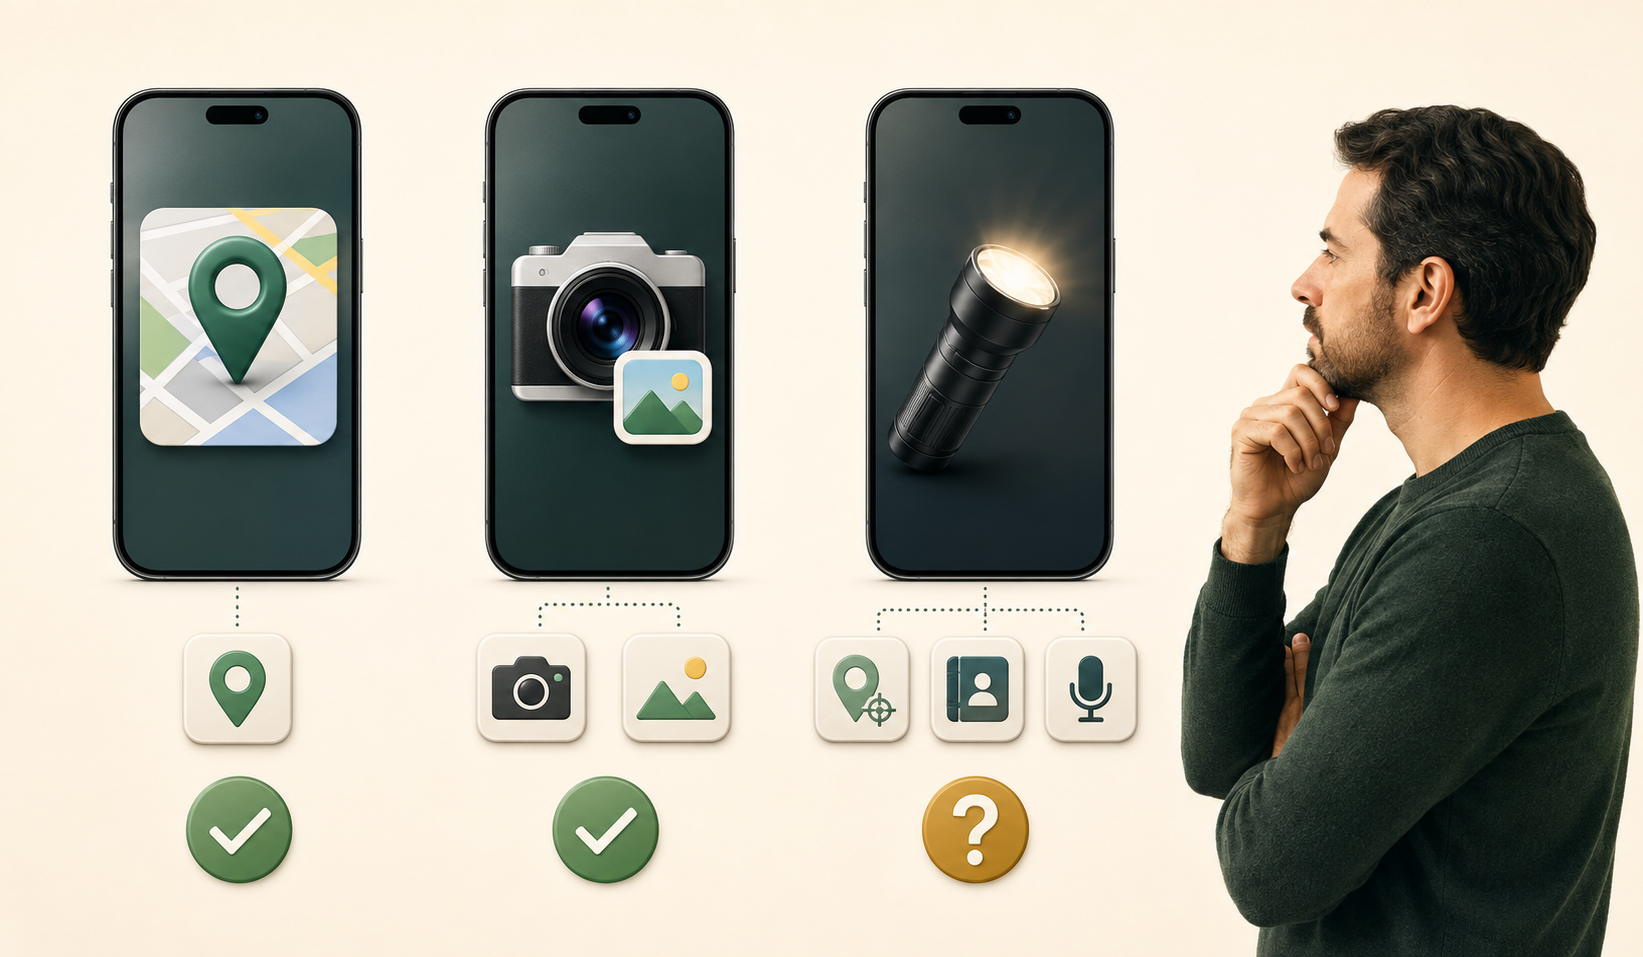
Um aplicativo de lanterna pede acesso à localização precisa, aos contatos e ao microfone. Um app de edição de fotos quer acompanhar sua atividade em serviços de outras empresas. Um jogo simples solicita a lista de dispositivos próximos. Nenhum desses pedidos prova, sozinho, que há má-fé. Mas todos merecem a mesma pergunta prática: esse acesso é necessário para a função que eu quero usar?
É fácil discutir privacidade como se a escolha fosse aceitar tudo ou abandonar o celular. Na vida real, a decisão é mais granular. Você pode negar uma permissão, autorizar apenas durante o uso, compartilhar uma localização aproximada, limitar o acesso a algumas fotos ou procurar outro aplicativo. O ponto não é chegar a “zero coleta”, algo incompatível com muitos serviços digitais. É reconhecer quando a coleta deixou de ser proporcional ao benefício.
10 min de leitura • 13 min de áudio
O que o aplicativo sabe antes mesmo das permissões
Permissão é apenas uma parte da história. Ao se conectar a um serviço, o aparelho normalmente envia informações técnicas, como endereço IP, tipo de dispositivo, versão do sistema e horário do acesso. O desenvolvedor também pode registrar falhas, desempenho, páginas abertas, compras e identificadores associados à instalação ou à conta.
Alguns desses dados sustentam funções legítimas. Um banco precisa detectar um acesso incomum. Um app de mapas precisa receber um ponto de partida. Um serviço de vídeo mede travamentos para corrigir o aplicativo. O problema aparece quando o conjunto é amplo demais, fica armazenado por tempo indefinido ou é usado para publicidade, criação de perfil e compartilhamento com terceiros sem que isso seja uma consequência razoável da função principal.
Pense em duas agendas digitais. A primeira armazena seus compromissos e sincroniza os eventos na conta escolhida. A segunda também associa sua localização, identificadores publicitários e atividade em outros serviços para personalizar anúncios. As duas “coletam dados”, mas a finalidade e a extensão não são equivalentes.
A finalidade vale mais que uma lista assustadora
Uma lista longa de dados pode ser justificável em um aplicativo complexo; uma coleta pequena pode ser abusiva se não tiver relação com o serviço. Por isso, a análise começa pela finalidade.
Um app de transporte precisa da localização para encontrar o passageiro e calcular a viagem. Isso não significa que precise acompanhar o aparelho continuamente depois da corrida. Um mensageiro pode pedir acesso ao microfone quando você grava um áudio, sem precisar mantê-lo disponível em segundo plano. Um editor pode acessar a foto selecionada, em vez de receber toda a biblioteca.
A melhor pergunta não é “o aplicativo coleta alguma coisa?”, mas “qual função deixa de funcionar se eu negar isto?”. Se a resposta for vaga, se o app bloquear recursos sem relação com a permissão ou se a justificativa mudar a cada tela, há um sinal de desproporção.
O rótulo da loja ajuda, mas não é uma auditoria
Google Play e App Store exibem declarações de privacidade fornecidas pelos desenvolvedores. Elas ajudam a comparar aplicativos antes da instalação: mostram categorias de dados, possíveis finalidades, vinculação à identidade e, em certos casos, práticas de compartilhamento e segurança.
Esses painéis são um ponto de partida, não uma garantia independente de tudo o que acontece no código. A própria Apple informa que as respostas são declaradas pelo desenvolvedor; o Google exige que o formulário represente também a coleta feita por bibliotecas de terceiros incluídas no app. Uma declaração incoerente pode violar as regras da loja, mas o usuário não deve tratá-la como um laudo técnico em tempo real.
Use o rótulo para procurar coerência. Se um gravador informa coleta de localização para publicidade, essa finalidade merece atenção. Se um app de autenticação declara uma série de dados para rastreamento entre empresas, vale comparar alternativas. Também observe se existe um site de privacidade identificável, quem é o desenvolvedor e quando o aplicativo foi atualizado.
Permissão não é um contrato em branco
Nos sistemas atuais, várias permissões podem ser concedidas com alcance limitado. No Android, a localização pode ser aproximada, e o acesso pode valer apenas enquanto o app está em uso. No iPhone, é possível permitir fotos selecionadas e revisar o acesso a câmera, microfone, contatos, Bluetooth e localização nas configurações.
Essa diferença muda bastante o risco. Dar a um aplicativo acesso a uma imagem escolhida para criar um avatar não equivale a liberar toda a fototeca. Autorizar a localização durante uma corrida não equivale a permitir rastreamento contínuo. E “permitir uma vez” é uma boa forma de testar uma função sem transformar a exceção em acesso permanente.
Também importa o momento do pedido. Quando você toca em “gravar áudio” e o sistema solicita o microfone, causa e efeito são claros. Se a solicitação surge na abertura do app, antes de qualquer ação relacionada, você perde contexto para decidir. Aplicativos bem projetados costumam pedir acesso no momento em que ele se torna necessário e explicar o que será afetado se houver recusa.
O painel do sistema mostra comportamento real
Depois da instalação, saia das promessas e observe o uso. O Painel de Privacidade do Android mostra quais aplicativos acessaram permissões como localização, câmera e microfone em períodos recentes. O Relatório de Privacidade dos Apps, no iPhone, pode apresentar a frequência de acesso a dados e sensores, além da atividade de rede quando o recurso está ativado.
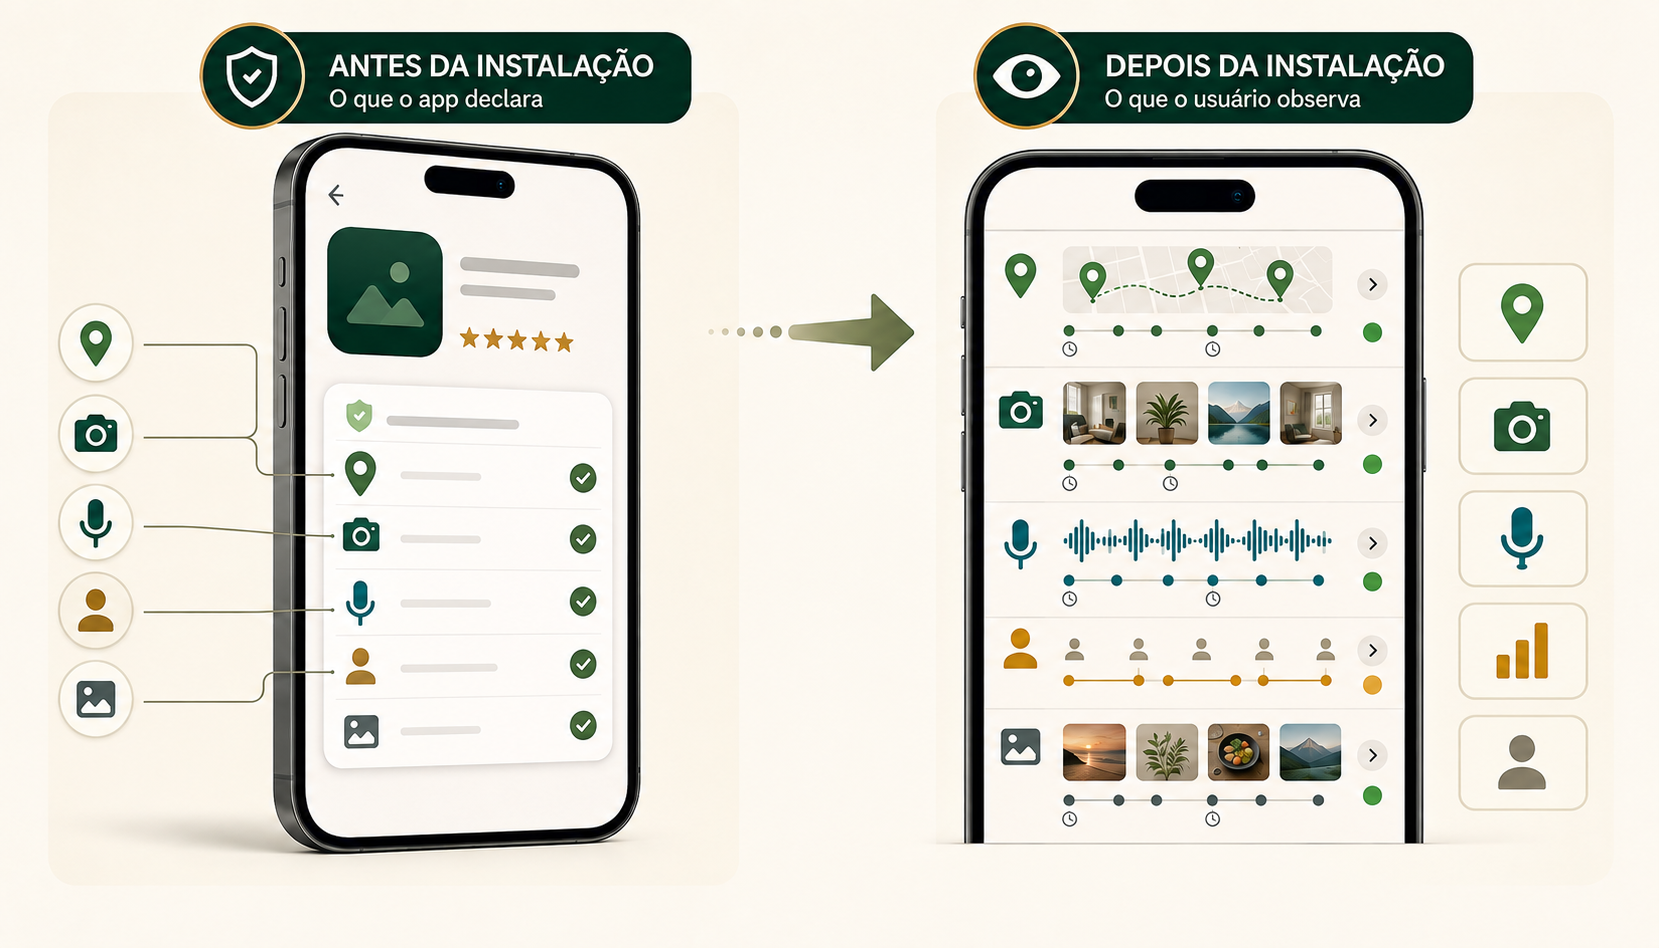
Imagine que um app de receitas acessou a localização diversas vezes numa tarde em que nem foi aberto. Isso ainda não fecha um diagnóstico: talvez haja uma função de entrega, clima ou lembrete geográfico habilitada. Mas agora existe uma ocorrência concreta para investigar. Abra as configurações do aplicativo, procure a função associada, altere a permissão para “durante o uso” ou negue e veja o que realmente deixa de funcionar.
Os indicadores de câmera e microfone também merecem atenção. Se o ponto de uso aparece numa ação esperada, como uma chamada, está tudo coerente. Se surge sem motivo aparente, verifique qual app acabou de acessar o sensor. O objetivo não é vigiar o aparelho a cada minuto, e sim transformar uma suspeita difusa em evidência verificável.
Esses registros mostram que houve acesso ou atividade. Sozinhos, porém, não provam coleta indevida, abuso ou envio daquele dado a terceiros. Eles servem como evidência do acesso e ponto de partida para investigar a finalidade.
Cinco sinais de coleta desproporcional
Nenhum sinal isolado condena um aplicativo, mas a combinação ajuda a decidir:
- ele pede dados sem ligação clara com a função escolhida;
- exige acesso permanente quando o uso pontual seria suficiente;
- condiciona todo o serviço a uma permissão necessária apenas para um recurso secundário;
- apresenta declarações diferentes na loja, na política de privacidade e nas telas do app;
- continua acessando sensores ou localização em momentos inesperados.
Há ainda um sinal menos técnico: falta de alternativa. Se você não consegue apagar a conta, limitar personalização, escolher fotos específicas ou descobrir por quanto tempo os dados ficam guardados, o custo de sair cresce. Esse desenho não prova coleta ilícita, mas reduz seu controle.
Um teste prático antes de manter o aplicativo
Comece pela tarefa principal. Escreva em uma frase o que você espera do app: “digitalizar um recibo”, “acompanhar uma corrida” ou “conversar com minha equipe”. Essa frase vira uma régua para julgar os pedidos.
Na loja, compare o rótulo de privacidade de duas ou três opções. Não procure necessariamente a que declara menos categorias; procure a que explica melhor a relação entre dados e serviço. Confira o nome do desenvolvedor e a existência de suporte e política de privacidade.
Ao instalar, negue ou limite acessos que não sejam indispensáveis naquele momento. Teste a função. Se ela operar normalmente, mantenha a restrição. Se não operar, avalie se o benefício compensa o dado solicitado. Depois de alguns dias, revise o painel de privacidade e o consumo em segundo plano.
Para aplicativos sensíveis — saúde, finanças, documentos, fotos íntimas ou localização familiar — seja mais exigente. Verifique autenticação, opções de exclusão, histórico da empresa e como recuperar a conta. Um app pode usar poucas permissões do aparelho e ainda receber informações altamente pessoais porque você mesmo as digita ou envia.
Revogar acesso é manutenção, não punição
Permissões antigas se acumulam. Você testa um app numa viagem, libera localização, contatos ou fotos e meses depois nem lembra dele. Android e iOS oferecem controles para revisar permissões. No Android, versões compatíveis também podem revogar automaticamente permissões de aplicativos que ficam muito tempo sem uso.
Uma revisão trimestral costuma ser mais útil que uma grande limpeza feita uma vez. Comece por localização, câmera, microfone, contatos, fotos e dispositivos próximos. Remova o que perdeu a finalidade. Se o aplicativo reclamar, decida com a informação concreta do recurso que foi afetado.
Desinstalar também pode não apagar a conta e os dados já enviados. Quando a informação for sensível, procure a opção de exclusão no próprio serviço e confirme o que acontece com cópias de segurança, obrigações legais e prazos de retenção. Revogar uma permissão interrompe novos acessos pelo sistema; não recolhe automaticamente o que já foi compartilhado.
A decisão certa depende do benefício — e do substituto
Ao comparar alternativas, use a mesma tarefa e as mesmas configurações. Um app pode parecer mais discreto apenas porque ainda não recebeu o arquivo, a conta ou a função que ativa determinada coleta. Testes equivalentes evitam premiar uma diferença de estágio como se fosse uma diferença de prática.
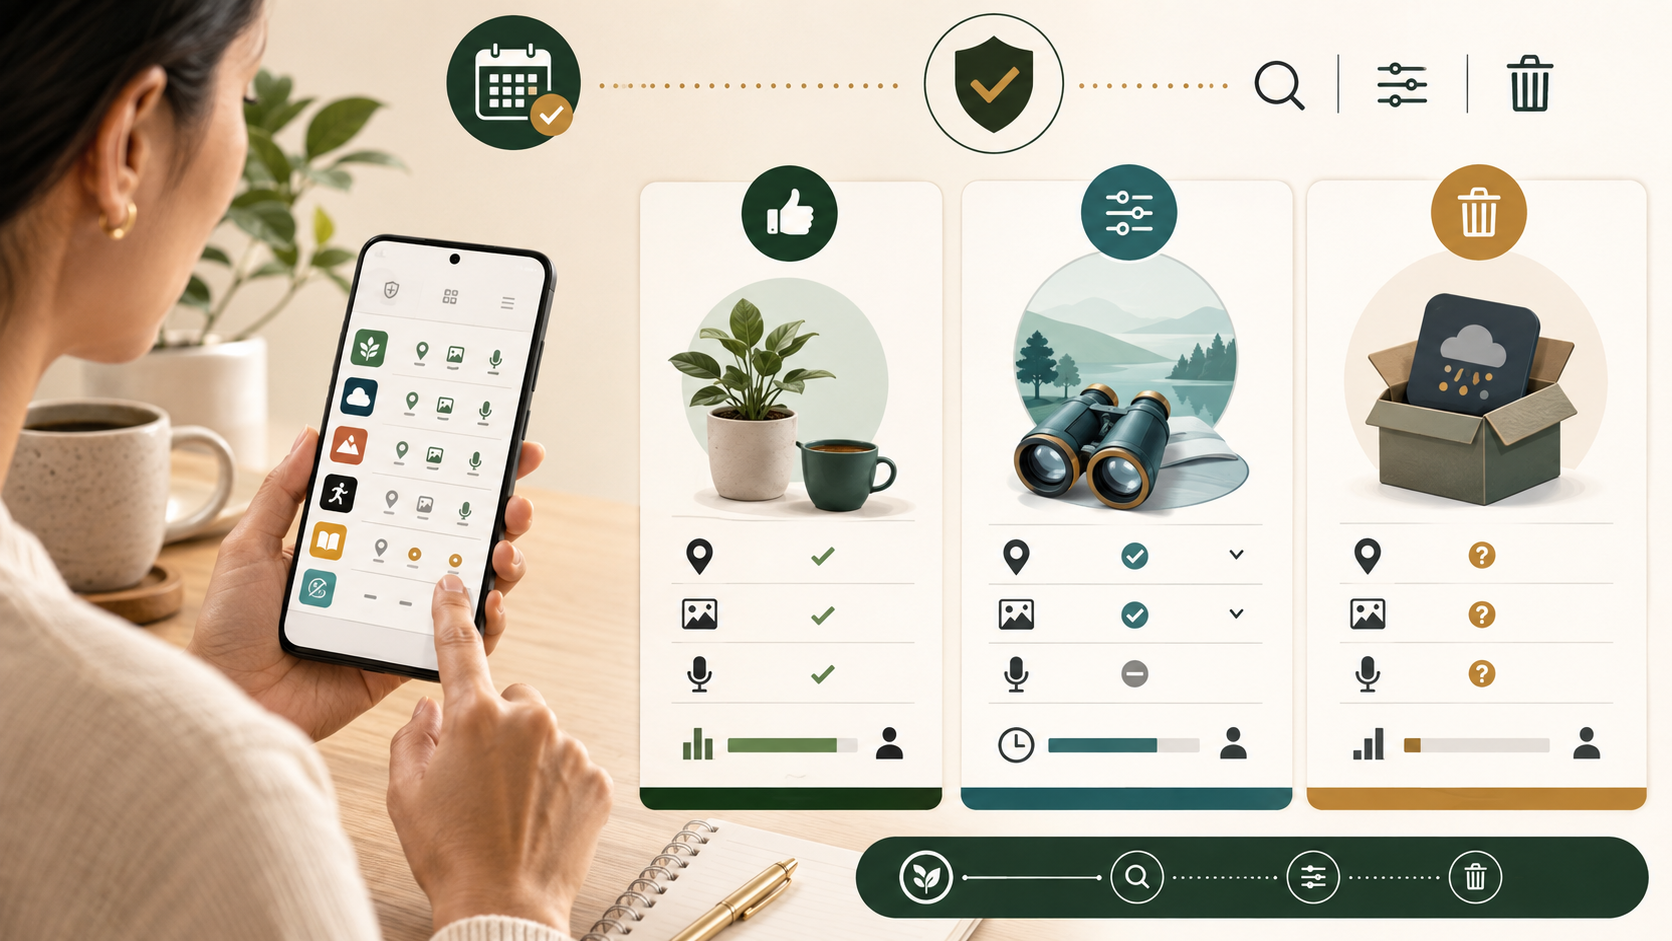
Privacidade não é uma medalha concedida ao aplicativo “perfeito”. É uma relação contínua entre necessidade, finalidade, alcance e controle. Um app de navegação pode justificar localização precisa durante o trajeto. Uma calculadora provavelmente não. Um serviço de nuvem precisa receber o arquivo que você escolheu; isso não lhe dá motivo automático para ler todos os seus contatos.
Quando a relação não fizer sentido, reduza o acesso e teste. Quando o recurso for importante, procure uma configuração mais restrita. Quando não houver transparência ou a permissão for desproporcional, compare substitutos. Essa sequência produz decisões melhores do que aceitar tudo por pressa — ou rejeitar qualquer coleta sem entender para que ela existe.
Fontes consultadas
- Google Play — Entender a seção Segurança dos dados
- Google Play Console — Fornecer informações para a seção Segurança dos dados
- Google — Mudar permissões de apps no Android
- Google — Ver o Painel de Privacidade no Android
- Android Developers — Visão geral das permissões
- Apple Developer — Detalhes de privacidade na App Store
- Apple — Relatório de Privacidade dos Apps
- Apple — Controlar acesso a recursos de hardware no iPhone