Tecnologia • Segurança e autenticação
Passkey é mais segura que senha? O que acontece se você perder ou trocar o celular
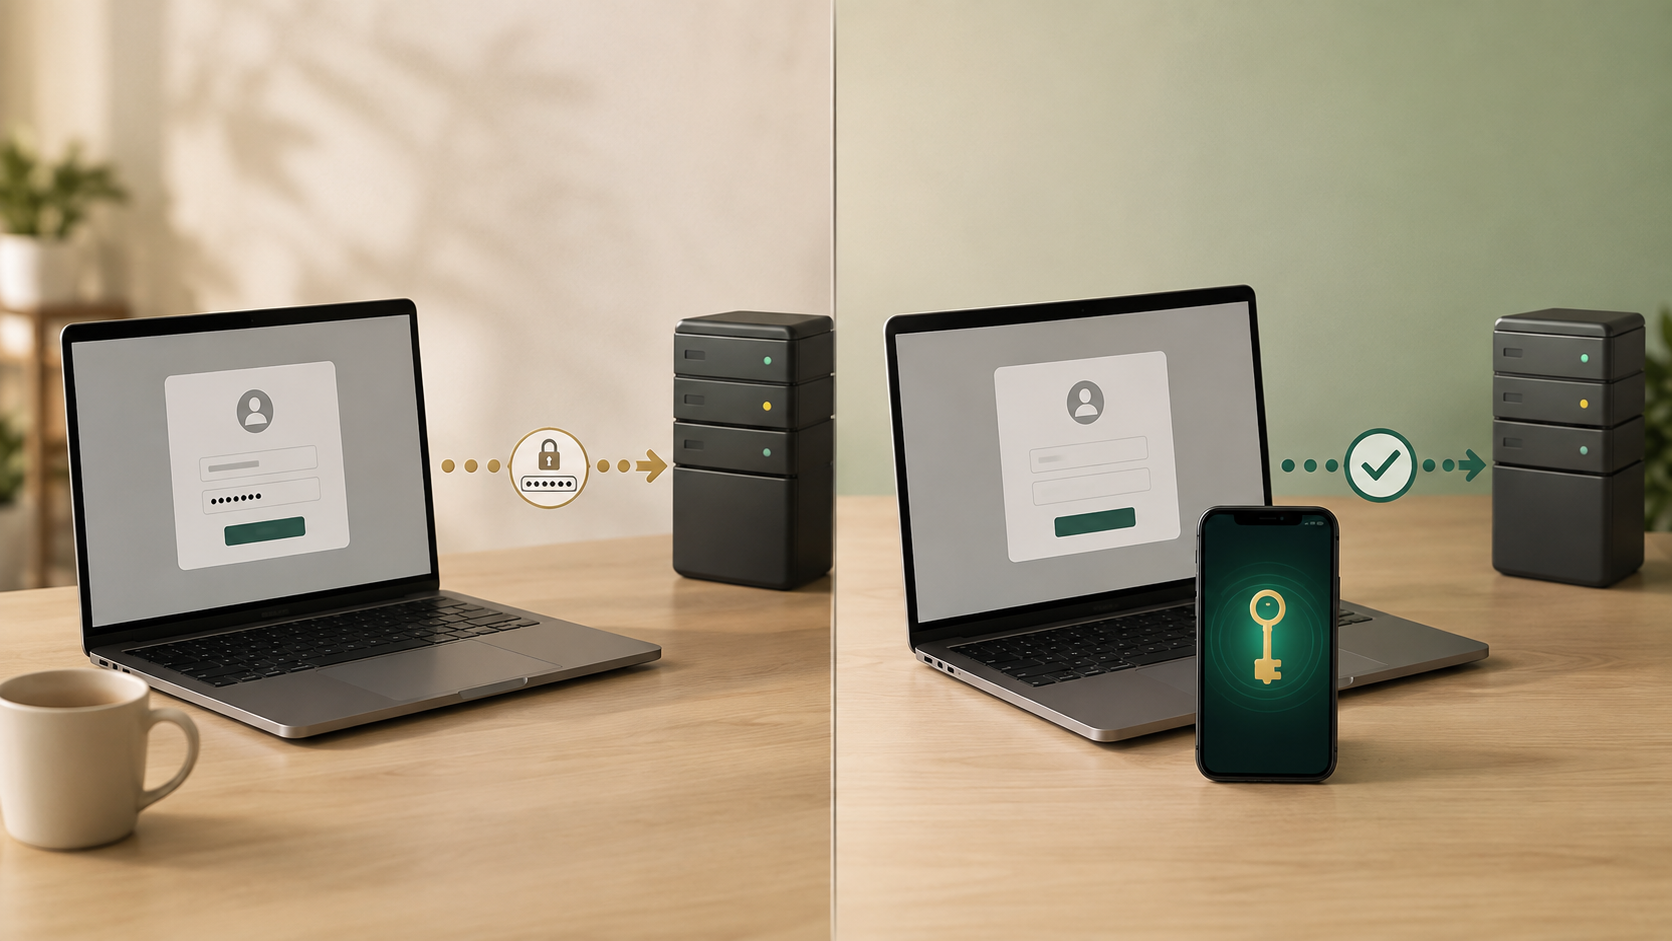
Você abre um site no notebook, informa seu e-mail e, em vez de digitar uma senha, confirma a entrada no celular com impressão digital. A experiência parece apenas um login mais rápido. Por trás dela, porém, mudou a peça principal da autenticação: o segredo que libera a conta já não precisa viajar até o site nem ser lembrado por você.
Essa mudança resolve problemas antigos das senhas, sobretudo reutilização, vazamentos e páginas falsas. Mas cria dúvidas legítimas. Onde a passkey fica? A biometria é enviada ao serviço? Se o celular quebrar, a conta fica perdida? E o que acontece quando a pessoa usa Android, iPhone e Windows ao mesmo tempo?
10 min de leitura • 13 min de áudio
A senha é um segredo que você entrega; a passkey prova que possui uma chave
Quando você entra com senha, normalmente envia ao serviço um segredo que conhece. O site não deveria guardar a senha em texto legível, mas precisa manter uma representação capaz de verificá-la. Se você reutiliza o mesmo segredo e outro serviço sofre vazamento, criminosos podem testar a combinação em várias contas.
O phishing explora outra fraqueza: uma página falsa pode convencer você a digitar a senha. Mesmo quando há código por SMS, o golpista pode tentar capturá-lo em tempo real.
Uma passkey funciona de outro modo. Ao ser criada, forma-se um par de chaves criptográficas:
- uma chave pública, que o serviço pode guardar;
- uma chave privada, protegida no dispositivo ou no gerenciador de credenciais escolhido.
Na entrada, o serviço envia um desafio. Seu dispositivo usa a chave privada para produzir uma resposta que pode ser conferida com a chave pública. A chave privada não precisa ser entregue ao site.
É semelhante a reconhecer um selo produzido por uma ferramenta que só você possui. Quem verifica o selo não recebe a ferramenta e não consegue fabricá-la a partir do resultado.
O rosto ou a impressão digital não viram a passkey
Biometria e passkey participam do mesmo gesto, mas não são a mesma coisa. A impressão digital, o reconhecimento facial ou o PIN do aparelho autorizam localmente o uso da credencial protegida.
O site recebe a prova criptográfica de que a autenticação foi aprovada. Ele não precisa receber uma cópia da sua impressão digital. Isso também explica por que o PIN continua importante: se a biometria falha, o sistema pode permitir a confirmação pelo método de desbloqueio do aparelho.
Há uma diferença que costuma passar despercebida. O PIN do celular não é uma senha enviada para cada site. Ele protege o acesso ao aparelho e às credenciais guardadas nele. Por isso, um código de tela fácil de observar — como 123456 — continua sendo uma fraqueza, mesmo que as contas usem passkeys.
Por que uma página falsa tem mais dificuldade para roubar uma passkey
Passkeys são associadas ao serviço para o qual foram criadas. Uma credencial de exemplo.com não deve autenticar uma imitação em exemplo-seguro.net. O navegador e o sistema verificam essa relação antes de usar a chave.
Com senha, a pessoa pode copiar o segredo para qualquer campo parecido. Com passkey, não existe uma sequência para digitar numa página arbitrária. É daí que vem a resistência ao phishing destacada pela FIDO Alliance e pelo NCSC britânico.
Isso não torna qualquer ação posterior segura. Depois do login, alguém ainda pode enganar você para fazer uma transferência, aprovar uma permissão ou revelar informações. A passkey protege o processo de autenticação; não avalia a intenção de tudo que acontece dentro da conta.
Também continuam possíveis ataques ao próprio dispositivo, recuperação de conta mal protegida, engenharia social no suporte e sessões já autenticadas. A melhora é grande, mas tem um limite claro.
“A passkey está no celular” pode significar duas situações
Nem todas as passkeys têm o mesmo modelo de armazenamento.
Passkey sincronizada
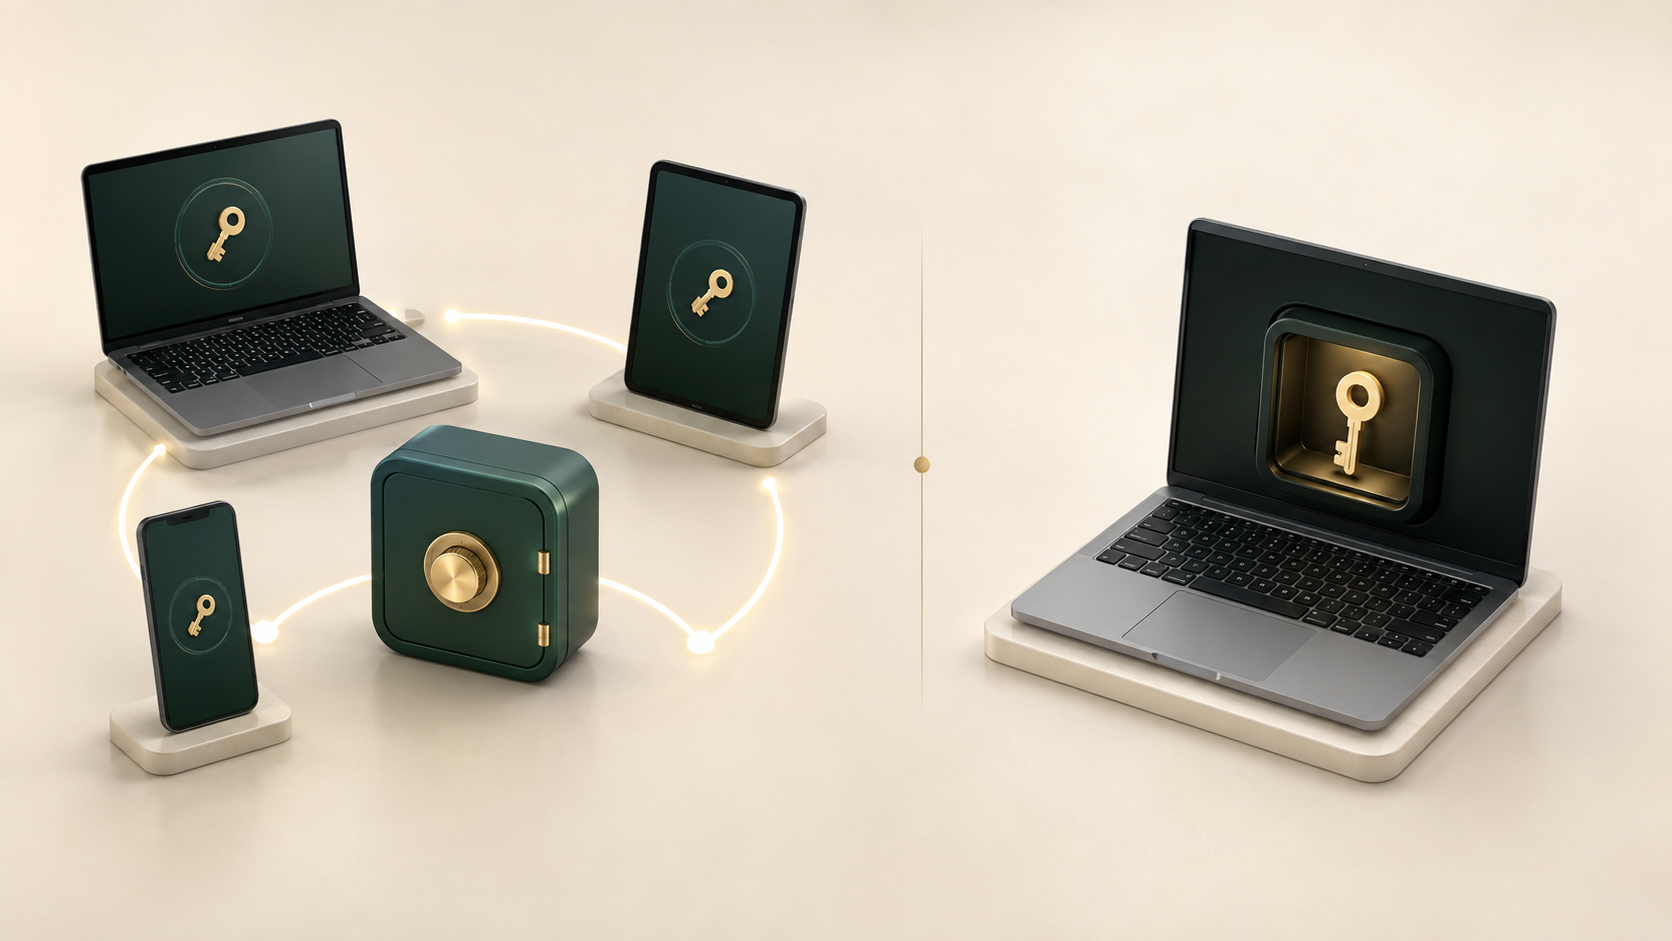
Ela fica vinculada a um gerenciador de credenciais que pode disponibilizá-la em outros aparelhos aprovados. O Google Password Manager sincroniza passkeys em dispositivos compatíveis ligados à conta; o iCloud Keychain faz isso no ecossistema Apple; outros gerenciadores também podem oferecer sincronização.
Nesse modelo, trocar de celular não significa copiar manualmente cada passkey. Depois de recuperar a conta do gerenciador e cumprir suas verificações, as credenciais podem reaparecer no novo aparelho.
Passkey vinculada ao dispositivo
Ela permanece vinculada àquele autenticador — por exemplo, ao próprio dispositivo ou a uma chave de segurança física. A chave física pode ser usada em mais de um computador, mas a credencial continua vinculada à própria chave. Esse modelo pode ser apropriado quando se deseja maior controle sobre onde a credencial existe, especialmente em ambientes administrados. Em compensação, perder o único autenticador pode exigir outro método de entrada ou recuperação.
O botão “criar passkey” nem sempre deixa essa diferença evidente. Antes de confirmar, observe onde o sistema oferece salvá-la: no aparelho, em um gerenciador sincronizado, no telefone próximo ou numa chave física.
Trocar de celular é simples quando a recuperação foi preparada antes
Imagine que você usa Android e guarda passkeys no Google Password Manager. No novo aparelho, entra na mesma Conta Google e conclui o processo de recuperação do gerenciador. Conforme a configuração e a versão, pode ser necessário confirmar o bloqueio de tela anterior ou um PIN de segurança.
No ecossistema Apple, passkeys sincronizadas pelo iCloud Keychain ficam disponíveis nos dispositivos aprovados da mesma Conta Apple. A própria Apple descreve mecanismos de sincronização criptografada e recuperação do chaveiro.
Em Windows, a passkey pode estar vinculada ao computador ou salva em um gerenciador sincronizado. O sistema também pode usar um telefone próximo: o computador exibe um QR Code, o telefone confirma a passkey e o fluxo usa Bluetooth para verificar que os aparelhos estão próximos, enquanto a autenticação segue por um canal protegido.
Esses exemplos não formam uma regra eterna. Opções mudam conforme sistema, navegador, gerenciador, organização e site. Uma conta de trabalho pode restringir onde passkeys são armazenadas; um serviço pessoal pode manter senha e recuperação por e-mail como alternativas.
Perder o celular não significa automaticamente perder as contas
Se a passkey era sincronizada e você ainda consegue recuperar o gerenciador em outro dispositivo, o telefone perdido não é a única cópia. Se havia um tablet, computador aprovado ou segundo telefone, ele também pode permitir a entrada.
O problema fica mais sério quando o celular era simultaneamente:
- o único local da passkey;
- o único autenticador da conta principal;
- o destino dos códigos por SMS;
- e o único lugar onde estavam os códigos de recuperação.
Nesse cenário, a passkey não criou sozinha a dependência. A pessoa concentrou todas as formas de acesso no mesmo objeto.
Ao perder um aparelho, use outro dispositivo confiável para bloqueá-lo ou marcá-lo como perdido, revise sessões e dispositivos conectados e remova o aparelho da conta quando apropriado. Se o serviço listar passkeys por dispositivo, revogue a credencial correspondente. Em passkeys sincronizadas, siga a orientação do gerenciador, porque excluir uma passkey pode afetar também as cópias sincronizadas. Não remova proteções antifurto do telefone apenas porque alguém enviou uma mensagem alegando ter encontrado o aparelho.
A recuperação pode ser o elo mais fraco
Um serviço pode oferecer passkey resistente a phishing e, ao mesmo tempo, permitir redefinição da conta por um e-mail antigo ou SMS vulnerável. Nesse caso, o atacante contorna a porta forte e procura a entrada lateral.
Antes de depender da passkey, verifique:
- quais métodos ainda conseguem recuperar a conta;
- se telefone e e-mail de recuperação estão atualizados;
- se há códigos de recuperação guardados fora do celular;
- se outro dispositivo confiável consegue entrar;
- como remover uma passkey ligada a aparelho perdido;
- se a conta permite cadastrar mais de uma passkey ou chave física.
Não é necessário abandonar toda alternativa no primeiro dia. Para uma conta importante, faz mais sentido criar a passkey, testá-la em outro dispositivo e só depois decidir se a senha continuará habilitada.
Misturar ecossistemas exige escolher onde a credencial será administrada
Quem usa iPhone pessoal, notebook Windows e computador de trabalho pode encontrar várias ofertas de armazenamento. Salvar passkeys aleatoriamente em lugares diferentes cria confusão: uma aparece no telefone, outra apenas no notebook e uma terceira no navegador.
Escolha um gerenciador principal compatível com os aparelhos que você realmente usa. Isso não obriga a guardar tudo em um único lugar, mas torna a recuperação previsível. Para contas críticas, uma segunda passkey em chave física ou outro dispositivo pode reduzir dependência.
Em computador compartilhado, não salve a passkey localmente sem entender quem controla o perfil. Prefira usar a credencial do telefone próximo quando o serviço oferecer essa opção e encerre a sessão ao terminar.
Um plano de adoção sem salto no escuro
Comece por uma conta que ofereça métodos claros de gerenciamento e recuperação, não pela única conta capaz de recuperar todas as outras.
Crie a passkey e observe onde ela foi salva. Saia da conta e teste a entrada. Depois tente em um segundo aparelho, se fizer parte da sua rotina. Confira na área de segurança se a credencial aparece com nome ou dispositivo reconhecível.
Em seguida, simule a perda sem apagar nada: você conseguiria entrar usando outro dispositivo? Sabe onde estão os códigos de recuperação? Conseguiria bloquear o celular e revogar a passkey? Se a resposta for não, corrija isso antes de expandir.
Use bloqueio de tela forte, mantenha sistemas atualizados e não aprove solicitações de autenticação que você não iniciou. Uma passkey evita que você entregue uma senha ao domínio errado, mas alguém ainda pode tentar convencê-lo a desbloquear uma ação.
Então, passkey é mais segura que senha?
Para a maioria das pessoas, sim — principalmente porque não é reutilizada entre serviços, não precisa ser digitada e foi projetada para resistir ao phishing. A comparação correta, porém, inclui todo o sistema.
Uma passkey sincronizada pode sobreviver à troca do celular. Uma credencial presa a um único dispositivo precisa de redundância. Uma conta com recuperação fraca continua exposta. E um telefone desbloqueado por código fácil pode dar acesso a credenciais que estavam bem protegidas contra ataques remotos.
A decisão mais segura não é “usar passkey e esquecer o assunto”. É adotar passkeys com um caminho de recuperação testado, outro método de acesso para contas críticas e clareza sobre onde cada credencial está guardada.
Fontes consultadas
- FIDO Alliance — passkeys e autenticação sem senha
- NCSC — Passkeys: what you need to know
- Google — entrar com passkey e remover credencial de dispositivo perdido
- Google Chrome — gerenciar passkeys e recuperar em outro Android
- Apple — segurança das passkeys e sincronização pelo iCloud Keychain
- Apple — usar passkeys em sites e aplicativos no iPhone
- Microsoft — criar e salvar uma passkey