Tecnologia • Segurança digital
QR Code pode ser falso? Como verificar antes de pagar, entrar ou instalar algo
O quadrado colado no parquímetro parece igual a qualquer outro. A câmera reconhece, aparece um endereço e o próximo gesto seria tocar. É justamente nesse pequeno intervalo — depois da leitura e antes da ação — que você ainda consegue impedir quase todo o golpe.
Um QR Code não é confiável nem perigoso por aparência. Ele é um recipiente: pode guardar um endereço, pagamento, texto, contato, rede Wi‑Fi ou autorização de login. A segurança depende de quatro pontos diferentes: onde o código estava, qual destino foi lido, o que a tela pede e o que você autoriza no final.
12 min de leitura • 13 min de áudio
O código só entrega dados; quem dá consequência é a próxima ação
Dois QR Codes visualmente parecidos podem apontar para destinos completamente diferentes. Um abre o cardápio oficial; outro imita a página do restaurante e pede cartão. Um preenche corretamente um Pix; outro troca o recebedor. O desenho não mostra essa diferença aos olhos humanos.
A câmera normalmente exibe uma prévia antes de abrir. Nesse instante, nenhuma senha precisa ter sido entregue, nenhum pagamento foi autorizado e nenhum aplicativo deveria ter sido instalado. Você pode ler, comparar e fechar.
Por isso, a verificação não procura apenas código adulterado. Ela compara origem, destino e ação.
Antes de escanear, leia o ambiente
Em mesa, estacionamento, caixa, cartaz ou ponto de recarga, observe se existe adesivo sobre outro, diferença de cor ou alinhamento, borda levantada, impressão improvisada ou mais de um código disputando atenção. Um adesivo novo pode ser atualização legítima, portanto o sinal pede confirmação — não acusação.
Pergunte ao responsável e compare com outro material oficial. Se encontrar algo suspeito em empresa, condomínio ou estacionamento, fotografe o contexto sem expor dados pessoais e avise quem administra o local. Não remova por conta própria quando isso puder destruir evidência.
Em e-mail, SMS ou pacote inesperado, o “ambiente” é a história: conta bloqueada, entrega pendente, multa urgente ou prêmio. Em vez de usar o caminho fornecido, abra o aplicativo que você já tem ou digite o endereço conhecido.
O lugar onde o código aparece muda a confiança
Um QR impresso dentro de uma agência ainda pode receber um adesivo por cima. Um código enviado no e-mail corporativo ainda pode vir de uma conta invadida. A origem ajuda, mas precisa combinar com a ação pedida. Quanto maior a consequência — pagamento, senha, instalação, autorização — maior deve ser a confirmação independente.
Em cartazes de evento, estacionamento ou cardápio, observe sobreposição, recorte e impressão diferente. No computador, desconfie quando um QR substitui um botão de login que poderia ser aberto diretamente. Golpes usam o celular justamente para tirar a inspeção do ambiente em que a mensagem chegou.
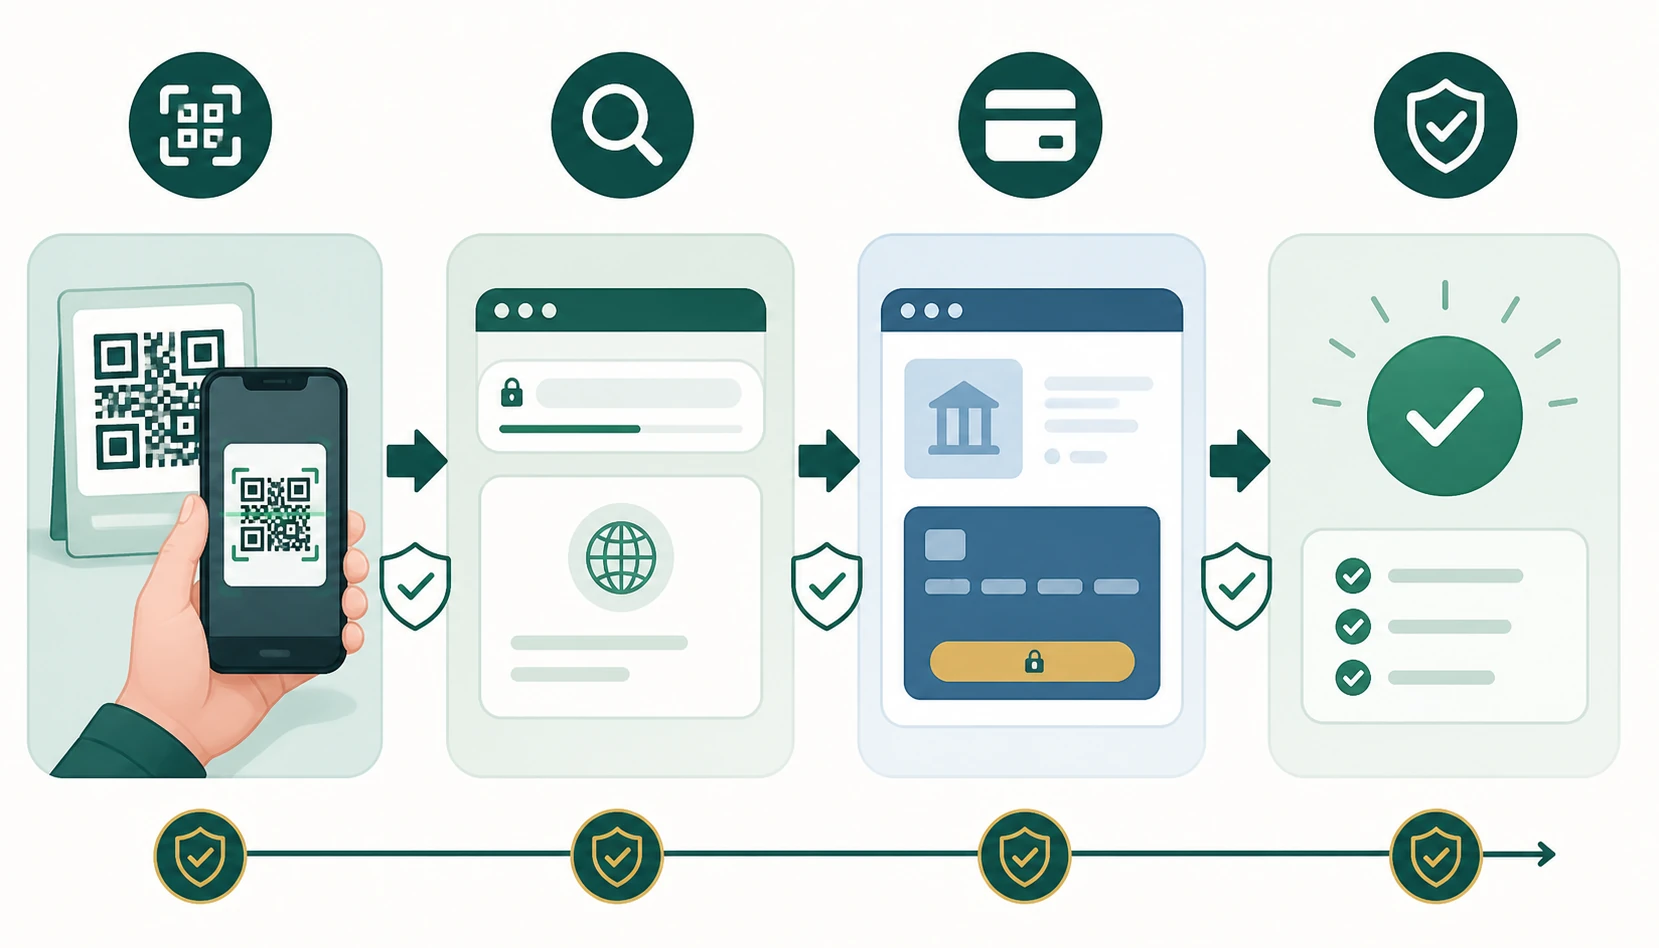
A prévia revela o destino — se você souber onde olhar
O domínio real não é a palavra que mais chama atenção. Em pagamentos.exemplo.com.br, o domínio pertence a exemplo.com.br. Em exemplo.com.br.seguro-pagamento.net, pertence a seguro-pagamento.net, apesar de começar com um nome convincente.
- Há letras trocadas, números no lugar de letras ou hífens incomuns?
- O domínio coincide com o site usado pela empresa em outros canais?
- Um encurtador esconde para onde você será levado?
- A página pede informação que não combina com o serviço?
- O navegador usa HTTPS? Isso protege a conexão, mas não prova honestidade.
Se o leitor abre links automaticamente, desative esse comportamento quando o sistema permitir. A prévia não é atraso; é uma barreira de segurança.
Leia o destino da direita para a esquerda
Em um endereço como seguranca.banco-exemplo.com.br, a parte decisiva é o domínio registrado perto do final: banco-exemplo.com.br. Palavras conhecidas colocadas antes dele podem ser subdomínios legítimos. Já banco-exemplo.com.br.verificacao-alheia.net pertence a verificacao-alheia.net; o nome do banco foi usado como decoração.
Esse método não transforma o leitor em perito. Endereços encurtados escondem o destino, caracteres semelhantes confundem e uma página comprometida pode usar domínio legítimo. A leitura serve como filtro inicial, não como certificado. Para banco, governo, entrega ou trabalho, abra o aplicativo oficial ou digite o endereço conhecido em vez de continuar pelo QR Code. Se o código levar a um endereço encurtado ou difícil de interpretar, veja também como descobrir o destino de um link antes de agir.
O cadeado do navegador também tem limite. HTTPS protege a conexão com aquele domínio, mas criminosos conseguem certificado para domínios que controlam. O cadeado diz que a conversa está cifrada; não diz que o interlocutor é a empresa que você imaginou.
Num pagamento, a tela final é a fonte de verdade
Um QR Code de Pix, boleto ou carteira pode preencher recebedor, documento, valor e descrição. A aparência do cartaz não confirma esses dados. O aplicativo financeiro mostra o que será autorizado; leia essa tela como se estivesse digitando tudo manualmente.
Recebedor
O nome e, quando exibido, CPF ou CNPJ correspondem à pessoa ou empresa?
Valor
Confira zeros, centavos e cobranças sem valor previamente definido.
Motivo
Descrição, local e data combinam com a compra que está diante de você?
Se houver divergência, pare. “Pague agora e corrigimos depois” transfere o risco para você. Copiar uma sequência numérica em vez de usar QR Code não resolve se a própria sequência foi adulterada.
Se foi golpe via Pix, contate imediatamente sua instituição, relate a fraude e guarde o comprovante. Em casos elegíveis, o banco inicia o procedimento do Mecanismo Especial de Devolução (MED). O mecanismo não garante a recuperação do valor e não se aplica a simples desacordo comercial.
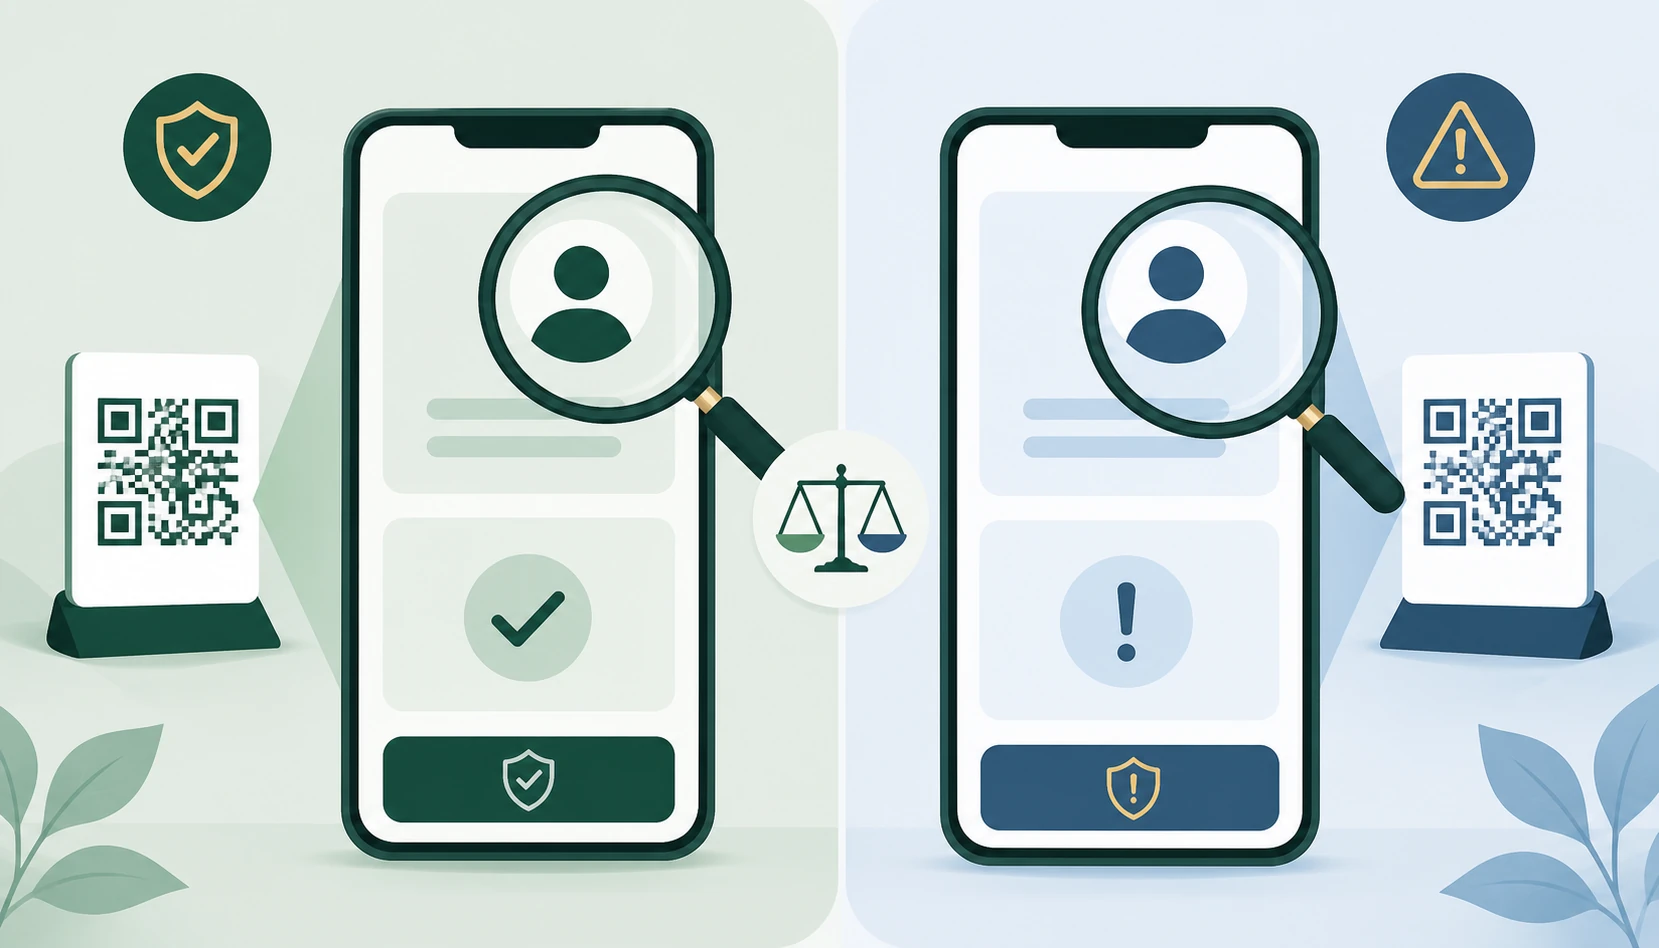
QR Code de login pode entregar uma sessão sem entregar a senha
Televisões, computadores e aplicativos usam QR Codes para conectar dispositivos. O risco aparece quando alguém apresenta uma autorização como se fosse “validação de identidade”.
Leia o texto após a leitura: “conectar novo dispositivo”, “autorizar sessão” e “confirmar acesso” descrevem consequências diferentes. Pergunte se você iniciou aquela ação naquele equipamento e se nome e localização fazem sentido. Autenticação em duas etapas não protege quando o próprio usuário é induzido a aprovar a sessão errada.
Um cardápio não precisa virar aplicativo
O QR Code pode levar à loja oficial, mas confirme a loja, o desenvolvedor, o site de suporte, as avaliações e as permissões. Não instale APK, perfil de configuração, certificado ou “módulo de segurança” vindo de material inesperado.
A ação deve combinar com a finalidade. Cardápio não precisa de SMS ou acessibilidade. Pagamento não exige controle remoto. Atualização legítima deve chegar pela loja ou pelas configurações oficiais. Avisos do sistema não são burocracia a ser vencida; indicam que a instalação pode ampliar acesso ao aparelho. Se um aplicativo aparentemente legítimo pedir acesso excessivo, veja também como saber se um aplicativo coleta dados demais.
Esse mesmo princípio vale para QR Codes de ativação de eSIM: eles podem funcionar como credenciais e não devem ser publicados ou encaminhados. O guia sobre segurança do eSIM e transferência de linha explica por que ativação técnica e tomada de identidade são problemas diferentes.
O que fazer depende do ponto em que você parou
Só vi a prévia
Feche. Em geral, nenhuma senha foi entregue e nenhum pagamento ocorreu.
Abri, mas não preenchi
Feche, recuse downloads e notificações e apague arquivo inesperado sem executá-lo.
Digitei uma senha
Abra o serviço pelo canal oficial, troque a senha, encerre sessões e revise outras contas se ela era repetida.
Instalei ou paguei
Remova o item, revogue permissões ou contate o banco imediatamente, conforme a ação. Preserve comprovantes.
Se um aplicativo ou perfil ganhou acesso administrativo, acessibilidade ou controle do aparelho, procure a orientação oficial do fabricante. Não tente resolver com outro aplicativo desconhecido.
Se já houve interação, fechar a página é apenas o começo. Revogue a ação correspondente — senha, pagamento, permissão, instalação ou sessão — e guarde a evidência necessária. A resposta acompanha o que aconteceu depois da leitura.
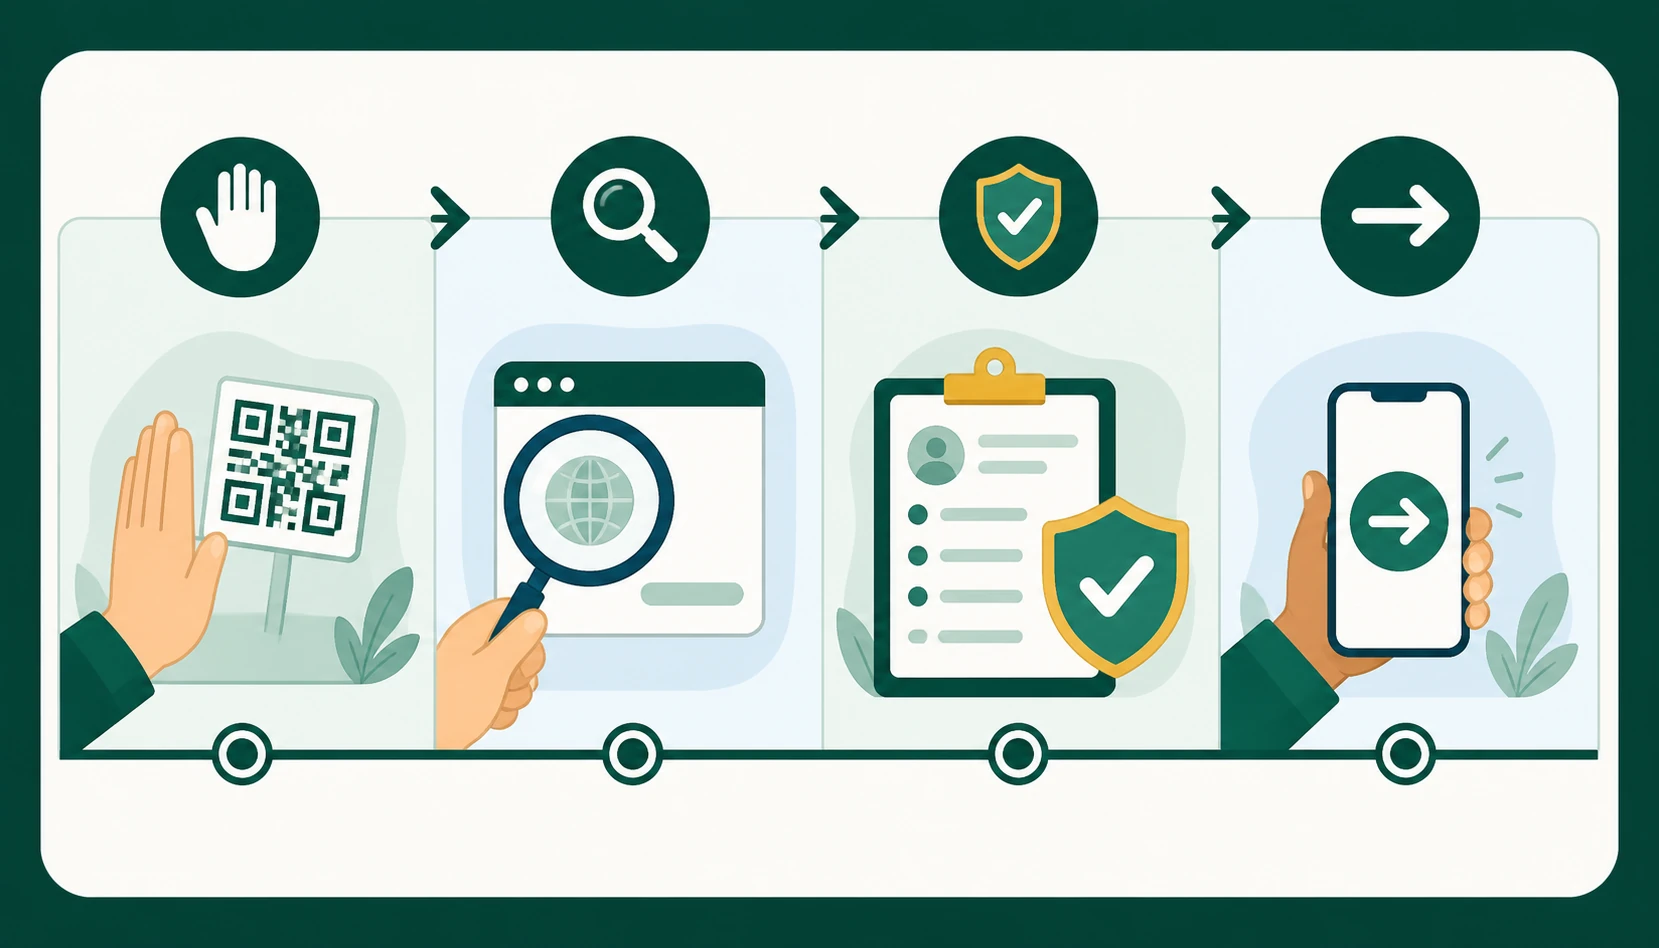
A pausa de 20 segundos
- Contexto: eu esperava este código e ele está num material coerente?
- Destino: o domínio ou recebedor é exatamente quem deveria ser?
- Ação: abrir, pagar, conectar ou instalar combina com o motivo apresentado?
- Consequência: consigo ver o que será enviado ou autorizado antes de confirmar?
Se uma resposta não fecha, saia do fluxo e acesse o serviço por conta própria. A melhor defesa não é decifrar o desenho do QR Code; é impedir que ele escolha o próximo passo por você.
O QR Code só transporta a instrução. A confiança vem do destino, do contexto, dos dados exibidos e da possibilidade de confirmar a ação por outro caminho.
Dúvidas finais
Só apontar a câmera já infecta o celular?
A prévia, por si só, normalmente não instala aplicativo nem entrega senha. O risco cresce ao abrir, baixar, autorizar, conceder permissão ou fornecer dados.
HTTPS significa que o site é verdadeiro?
Não. HTTPS protege a conexão com o domínio aberto. Um site falso também pode ter certificado válido.
Preciso de um aplicativo especial para ler QR Code?
A câmera nativa costuma oferecer a prévia necessária. Evite leitores desconhecidos que peçam permissões sem relação com a função.